El inicio seguro de sesión ya no basta para prevenir el fraude
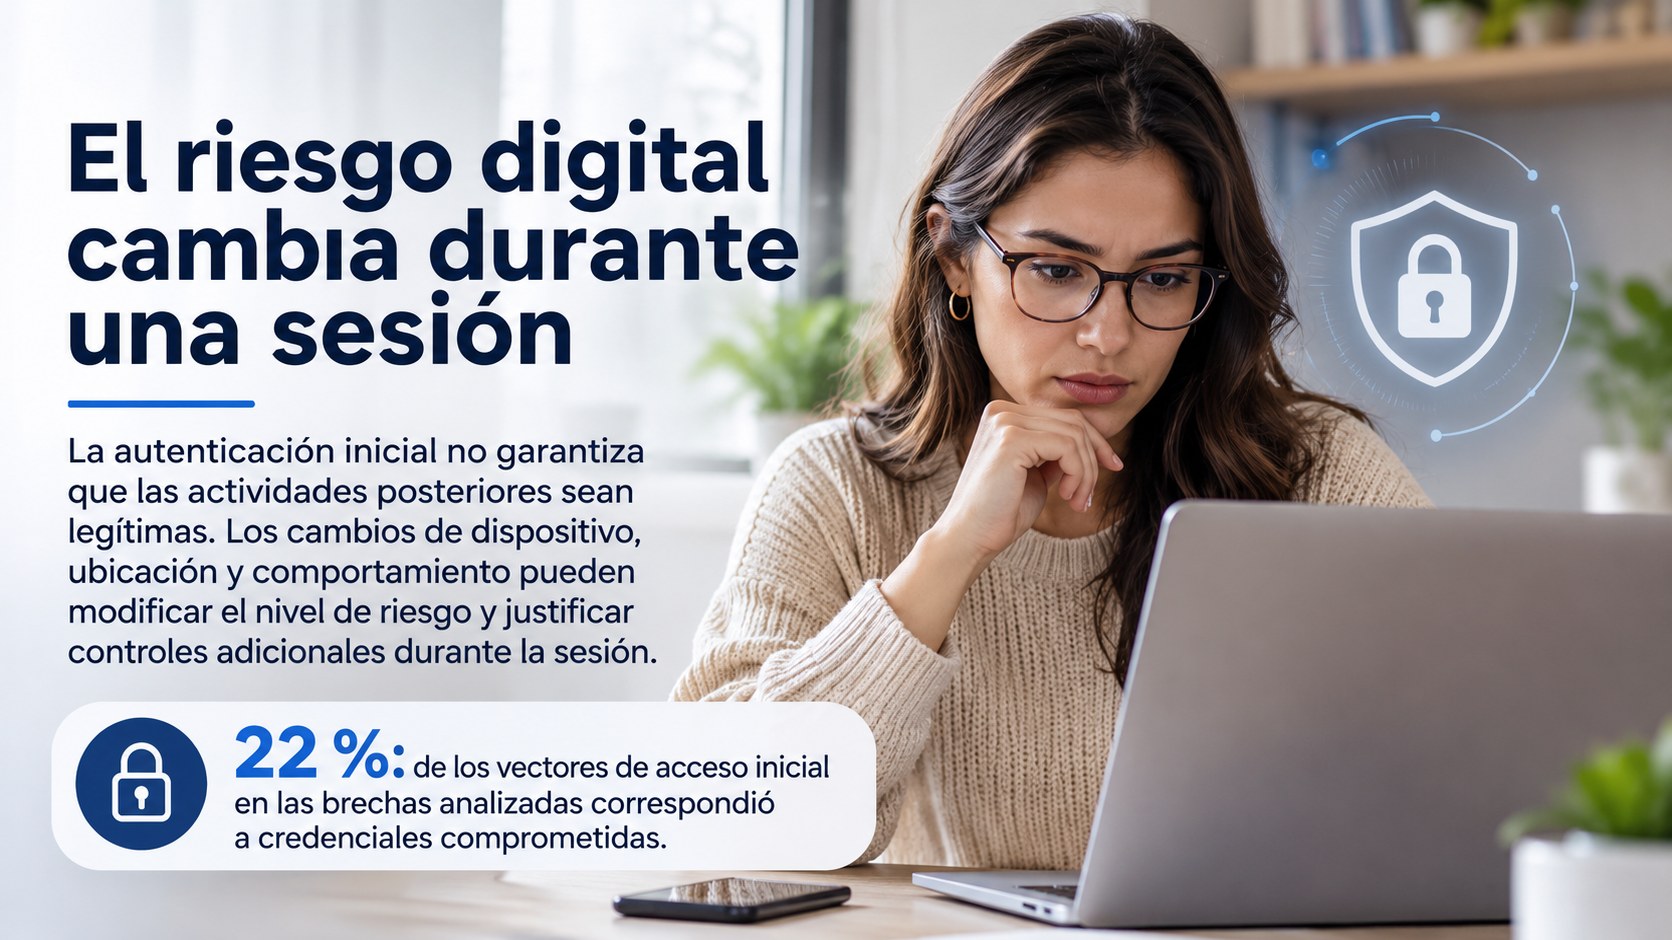
El robo de credenciales permite a los ciberdelincuentes superar controles de acceso sin necesidad de vulnerar el proceso inicial de autenticación.
Una sesión digital puede comenzar con credenciales legítimas y convertirse en una operación de riesgo minutos después. Los cambios de dispositivo, ubicación o comportamiento pueden modificar las condiciones de seguridad incluso cuando la autenticación inicial se completa correctamente.
Las credenciales comprometidas representaron el 22 % de los vectores de acceso inicial en las brechas analizadas, según el Data Breach Investigations Report 2025 de Verizon. El dato evidencia la exposición que supone depender exclusivamente de la autenticación inicial para determinar la legitimidad de las actividades posteriores.
En este contexto, IONIX LATAM, compañía especializada en seguridad transaccional, identidad digital y prevención de fraude, plantea la necesidad de evaluar el riesgo durante toda la sesión para identificar posibles amenazas a medida que se desarrolla la interacción digital.
De la autenticación al seguimiento continuo.
El modelo conocido como Session Trust propone reevaluar la confianza asociada a una sesión conforme aparecen nuevas señales durante la interacción. El objetivo es reconocer cuándo las condiciones se mantienen dentro de parámetros normales y cuándo la combinación de determinados factores justifica reforzar los controles.
“La autenticación sigue siendo fundamental, pero debemos entenderla como el comienzo de la relación de confianza con el usuario y no como una autorización permanente. El riesgo puede cambiar durante una sesión y las organizaciones necesitan tener la capacidad de reconocer ese cambio y responder mientras la operación todavía está ocurriendo”, afirma Mario Aranda, director general de IONIX LATAM.
Este enfoque no implica solicitar nuevamente la contraseña ante cada movimiento ni bloquear automáticamente cualquier comportamiento diferente. Por ejemplo, acceder desde un computador nuevo puede ser legítimo, pero la combinación de ese cambio con una ubicación inusual y un intento de modificar información sensible o ejecutar una transacción de alto riesgo puede alterar la evaluación de la sesión.
Controles ajustados al nivel de riesgo.
Una modificación en el comportamiento del usuario puede responder a circunstancias habituales, como viajar, cambiar de computador o realizar una operación por primera vez. Por eso, las señales deben analizarse en conjunto y no de forma aislada, con el fin de evitar que las medidas de prevención del fraude deterioren innecesariamente la experiencia digital.
Cuando el contexto se mantiene consistente, la sesión puede continuar sin controles adicionales. Si el nivel de riesgo aumenta, las organizaciones pueden solicitar una nueva autenticación, restringir temporalmente determinadas acciones o finalizar la sesión en situaciones de mayor riesgo.
Decisiones durante la interacción digital.
La evaluación continua del riesgo también forma parte de la estrategia de IONIX Trust, una plataforma SaaS empresarial que integra capacidades de identidad, autenticación, prevención de fraude y control transaccional para coordinar señales y validaciones bajo una lógica basada en riesgo.
La plataforma busca que las organizaciones puedan ajustar los controles según el nivel de riesgo de cada operación, en lugar de depender exclusivamente de una validación realizada al comienzo de la sesión.
|
|
| Recomendados | ||
|
|
| Debes saber esto | ||