
Ataque a supermercados en Francia alerta sobre riesgos de la refrigeración industrial
La conexión a Internet de los sistemas industriales de refrigeración abre una superficie de ataque que puede comprometer tanto la conservación de alimentos como la seguridad de las instalaciones.
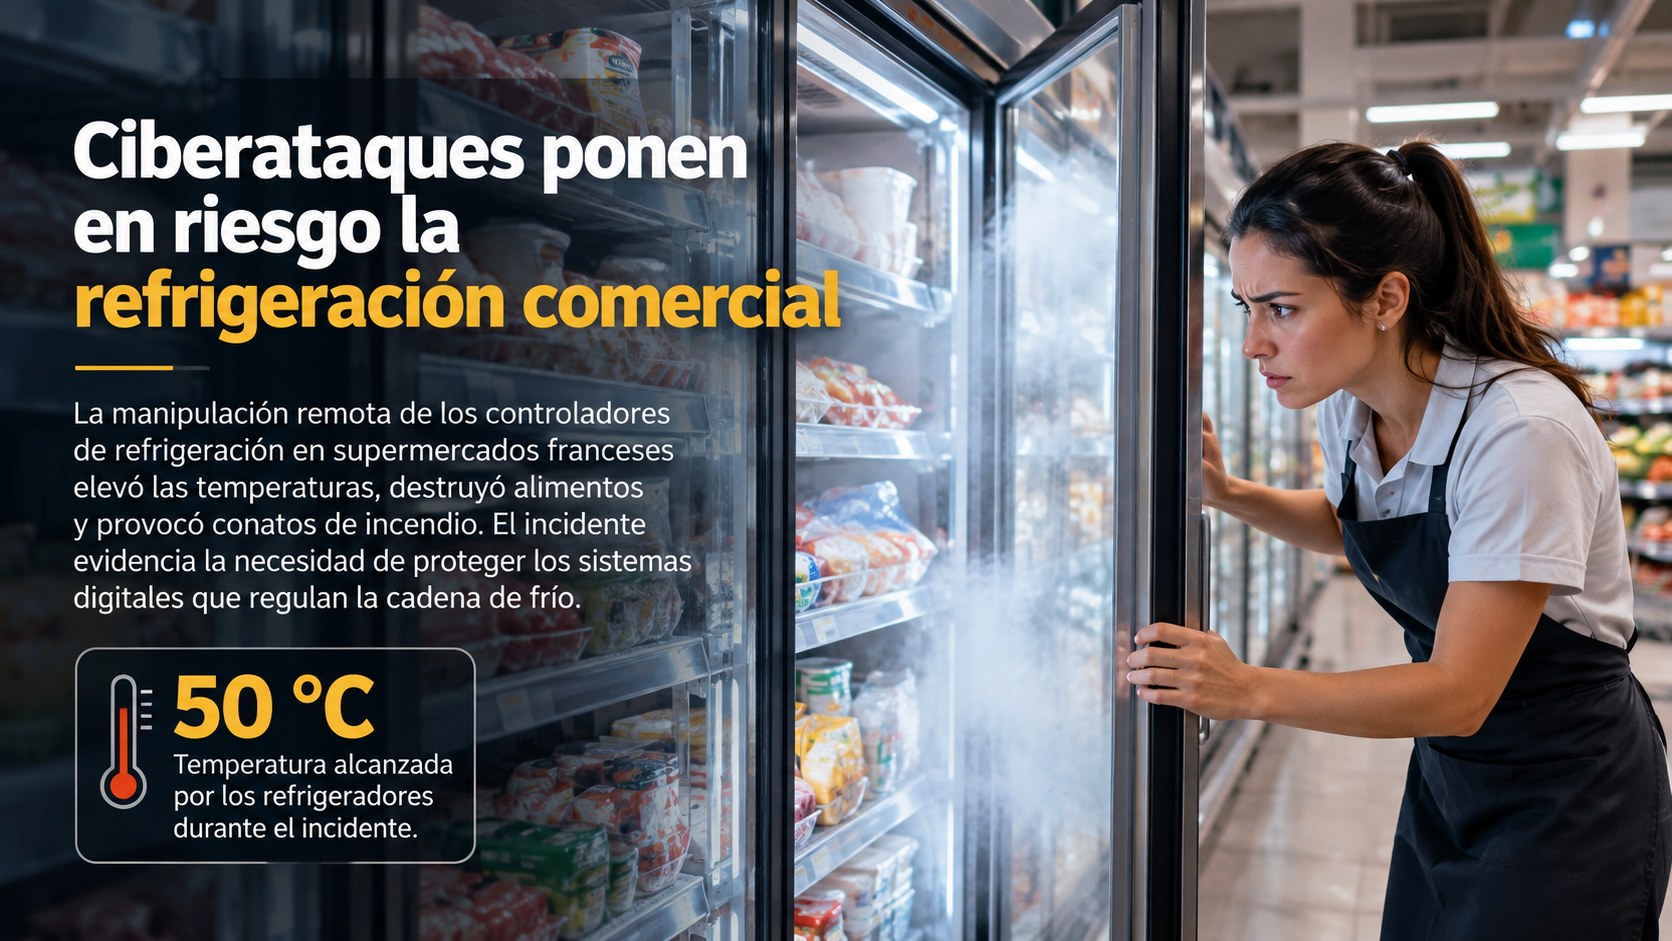
El ataque registrado el 11 y 12 de octubre de 2026 en supermercados franceses expuso los riesgos de ciberseguridad asociados a los sistemas de refrigeración conectados. La Fiscalía de París calificó el incidente como un ataque de gran escala en el que los delincuentes alteraron remotamente el ciclo de deshielo de los refrigeradores y elevaron las temperaturas hasta 50 °C durante horas.
El episodio provocó pérdidas millonarias por la destrucción de toneladas de alimentos y conatos de incendio en algunas tiendas, lo que convirtió la afectación tecnológica en un riesgo físico para las instalaciones.
La vulnerabilidad está en los sistemas digitales de control.
La vulnerabilidad se concentró en la capa digital de control, no en los componentes mecánicos. Los supermercados modernos utilizan controladores conectados que gestionan temperaturas, alarmas y compresores, por lo que su exposición puede permitir la manipulación remota de las condiciones de operación.
Entre las brechas que pueden facilitar estos ataques están las interfaces de control accesibles directamente desde Internet, el firmware desactualizado, los equipos que superaron su vida útil, las contraseñas débiles, los accesos remotos de proveedores sin controles suficientes y la falta de segmentación entre las redes administrativas y las de refrigeración.
En concreto, la seguridad de la cadena de frío depende también de proteger los sistemas digitales que regulan su funcionamiento, además de mantener la infraestructura física en condiciones adecuadas.
En Colombia, la digitalización de los sistemas de refrigeración convive con niveles heterogéneos de seguridad industrial, especialmente cuando equipos antiguos se conectan a Internet. El Ministerio de Tecnologías de la Información y las Comunicaciones (MinTIC) reportó 36.000 millones de ciberataques en 2024.
Aunque el país cuenta con un marco normativo general que incluye el Decreto 338, el CONPES 3995, el RETSIT y la Estrategia Nacional 2025-2027, todavía carece de exigencias obligatorias específicas para los controladores de refrigeración. En paralelo, el sector privado avanza en la adopción voluntaria de estándares internacionales como ISA/IEC 62443 y NIST SP 800-82.
Las medidas para prevenir y contener ataques.
La Asociación Colombiana de Acondicionamiento del Aire y de la Refrigeración (ACAIRE) plantea diez medidas preventivas para las empresas:
- Inventariar todos los controladores conectados.
- Identificar los equipos expuestos a Internet.
- Eliminar esa exposición cuando no sea indispensable.
- Utilizar VPN o autenticación multifactor para los accesos remotos.
- Segmentar las redes de refrigeración y las administrativas.
- Cambiar las contraseñas predeterminadas.
- Mantener actualizado el software.
- Sustituir los equipos que no tengan soporte de ciberseguridad.
- Monitorear cambios anormales en la operación y las alarmas.
- Mantener copias de seguridad de las configuraciones para operar localmente.
Si se sospecha una intrusión, la prioridad es contener el incidente sin poner en riesgo la cadena de frío. El protocolo contempla restringir los accesos remotos y desconectar el controlador de Internet, evitar el apagado indiscriminado de los equipos críticos, segmentar la red comprometida, registrar físicamente las temperaturas, preservar las evidencias digitales y los registros de actividad (logs), y notificar al área de tecnología y a entidades como COLCERT.
ACAIRE prepara una hoja de ruta sectorial.
La industria debe incorporar la gestión del riesgo digital a sus procesos de operación. Como resume el documento: «el equipo está conectado, por lo tanto debo gestionar también su riesgo cibernético».
Para orientar esa transición, la asociación estructurará una hoja de ruta con cinco frentes: diagnóstico sectorial, guías basadas en estándares internacionales como NIST e ISA/IEC 62443, formación de talento humano, requisitos de ciberseguridad desde el diseño y articulación con MinTIC y COLCERT.
La iniciativa busca que la modernización de la refrigeración avance junto con la ciberresiliencia, mediante medidas que permitan reducir las vulnerabilidades y responder a posibles incidentes sin comprometer la continuidad de la cadena de frío.
|
|
| Recomendados | ||


|
|
| Debes saber esto | ||


