La caída de Microsoft 365 activa alertas por fraudes digitales
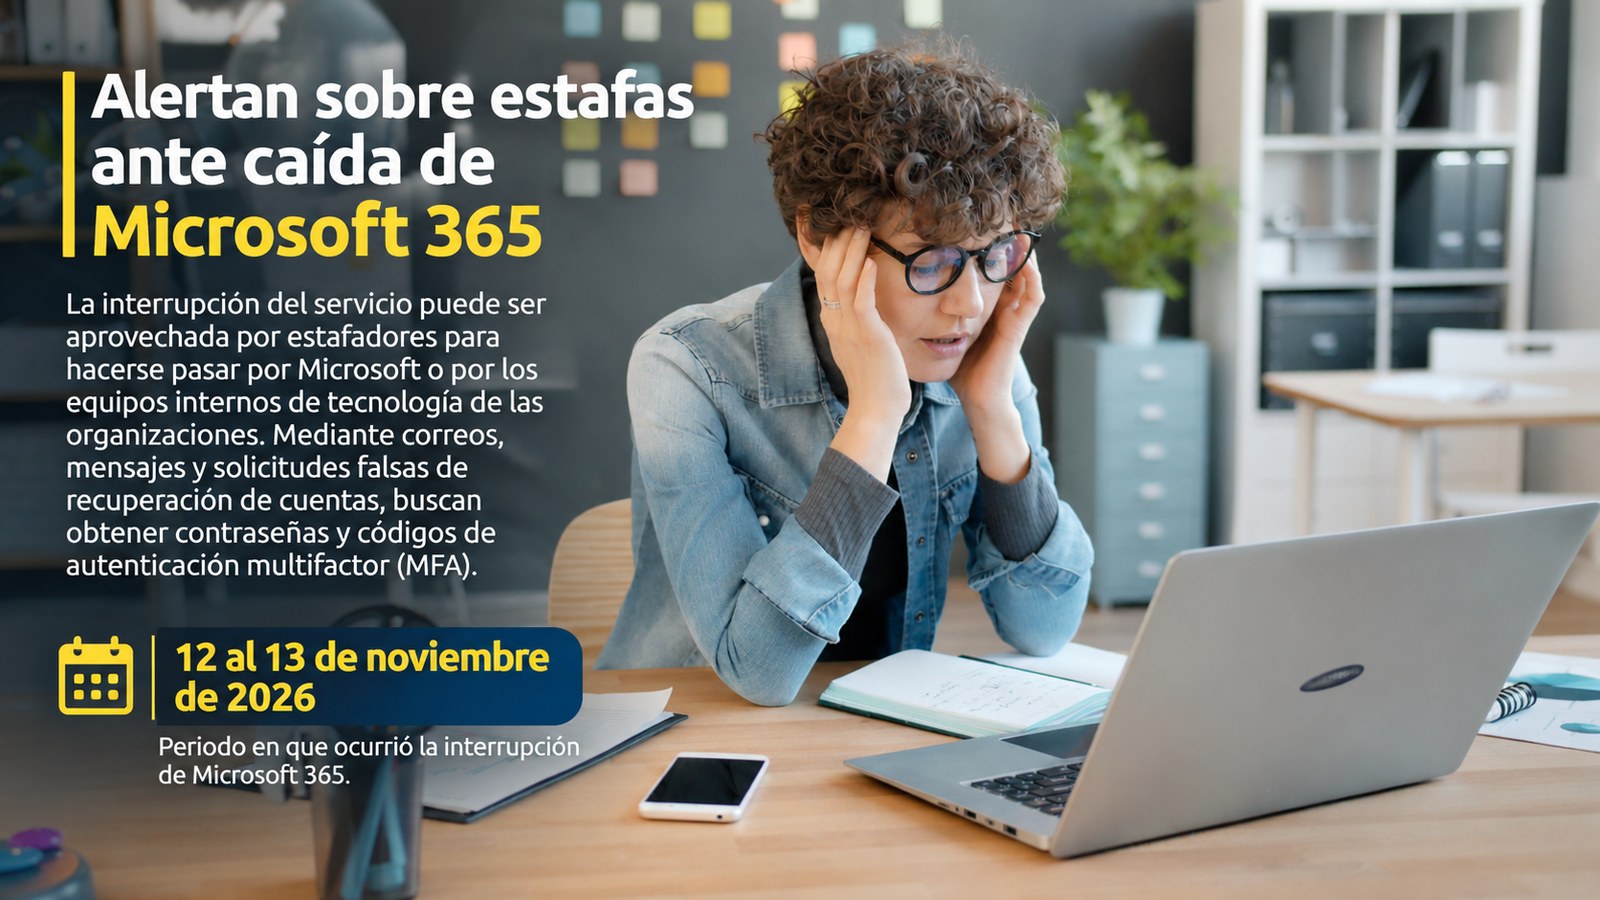
La interrupción de plataformas empresariales puede abrir oportunidades para los ciberdelincuentes, que aprovechan la urgencia de los usuarios para distribuir fraudes y robar credenciales.
La interrupción de Microsoft 365, ocurrida entre el 12 y el 13 de noviembre de 2026, puso de manifiesto los riesgos de ciberseguridad que pueden surgir cuando las herramientas habituales de trabajo dejan de funcionar. La confusión y la urgencia por recuperar el acceso a los servicios pueden ser aprovechadas por estafadores para distribuir mensajes fraudulentos y obtener información confidencial.
Así lo advirtió Leonid Bezvershenko, investigador sénior de seguridad del Equipo Global de Investigación y Análisis (GReAT) de Kaspersky, quien señaló que los ciberdelincuentes pueden utilizar este tipo de incidentes para hacerse pasar por Microsoft o por los equipos internos de tecnología de las organizaciones.
Entre las modalidades de fraude figuran el envío de correos electrónicos y mensajes de texto fraudulentos, las solicitudes falsas de restablecimiento de contraseñas y la distribución de enlaces de recuperación diseñados para robar credenciales y códigos de autenticación multifactor (MFA). También pueden dirigir a los usuarios a páginas de inicio de sesión falsas que imitan los portales legítimos.
Suplantación de servicios técnicos.
Otros escenarios incluyen llamadas telefónicas de personas que se hacen pasar por integrantes del soporte técnico para solicitar acceso remoto a los dispositivos. A esto se suma la difusión de actualizaciones falsas sobre el estado del servicio mediante redes sociales, correos personales o aplicaciones de mensajería.
La coincidencia entre el contenido de estos mensajes y las necesidades de los usuarios durante una interrupción puede hacer que las solicitudes fraudulentas resulten creíbles. Peticiones aparentemente rutinarias, como «volver a iniciar sesión» o «verificar su cuenta», pueden generar confianza porque responden a lo que los usuarios esperan recibir en esas circunstancias.
Medidas para reducir los riesgos.
Ante este escenario, las organizaciones deben establecer una única fuente oficial y verificada para comunicar las actualizaciones sobre el estado de los servicios. También deben advertir a empleados y clientes sobre los contactos de soporte técnico no solicitados y recordarles que los proveedores legítimos nunca pedirán contraseñas, códigos de autenticación multifactor ni acceso remoto no autorizado.
Los equipos de seguridad, por su parte, deben mantenerse atentos a posibles intentos de suplantación de identidad y actuar con rapidez para bloquear dominios fraudulentos que imiten a los legítimos, siempre que sea posible. Además, el personal de soporte técnico debe aplicar procedimientos estrictos de verificación de identidad antes de atender solicitudes de acceso o asistencia.
En concreto, la interrupción de un servicio digital puede generar oportunidades para el fraude cuando los usuarios buscan recuperar rápidamente sus herramientas de trabajo. Por ello, Kaspersky recomienda utilizar soluciones antivirus confiables que permitan detectar y protegerse frente a estos intentos de fraude.
|
|
| Recomendados | ||
|
|
| Debes saber esto | ||