Colombia ocupa el cuarto lugar en concentración de ciberataques en América Latina
El avance de los ataques con inteligencia artificial y la fragmentación del ransomware están modificando el panorama de ciberseguridad, con nuevos riesgos para las organizaciones colombianas.
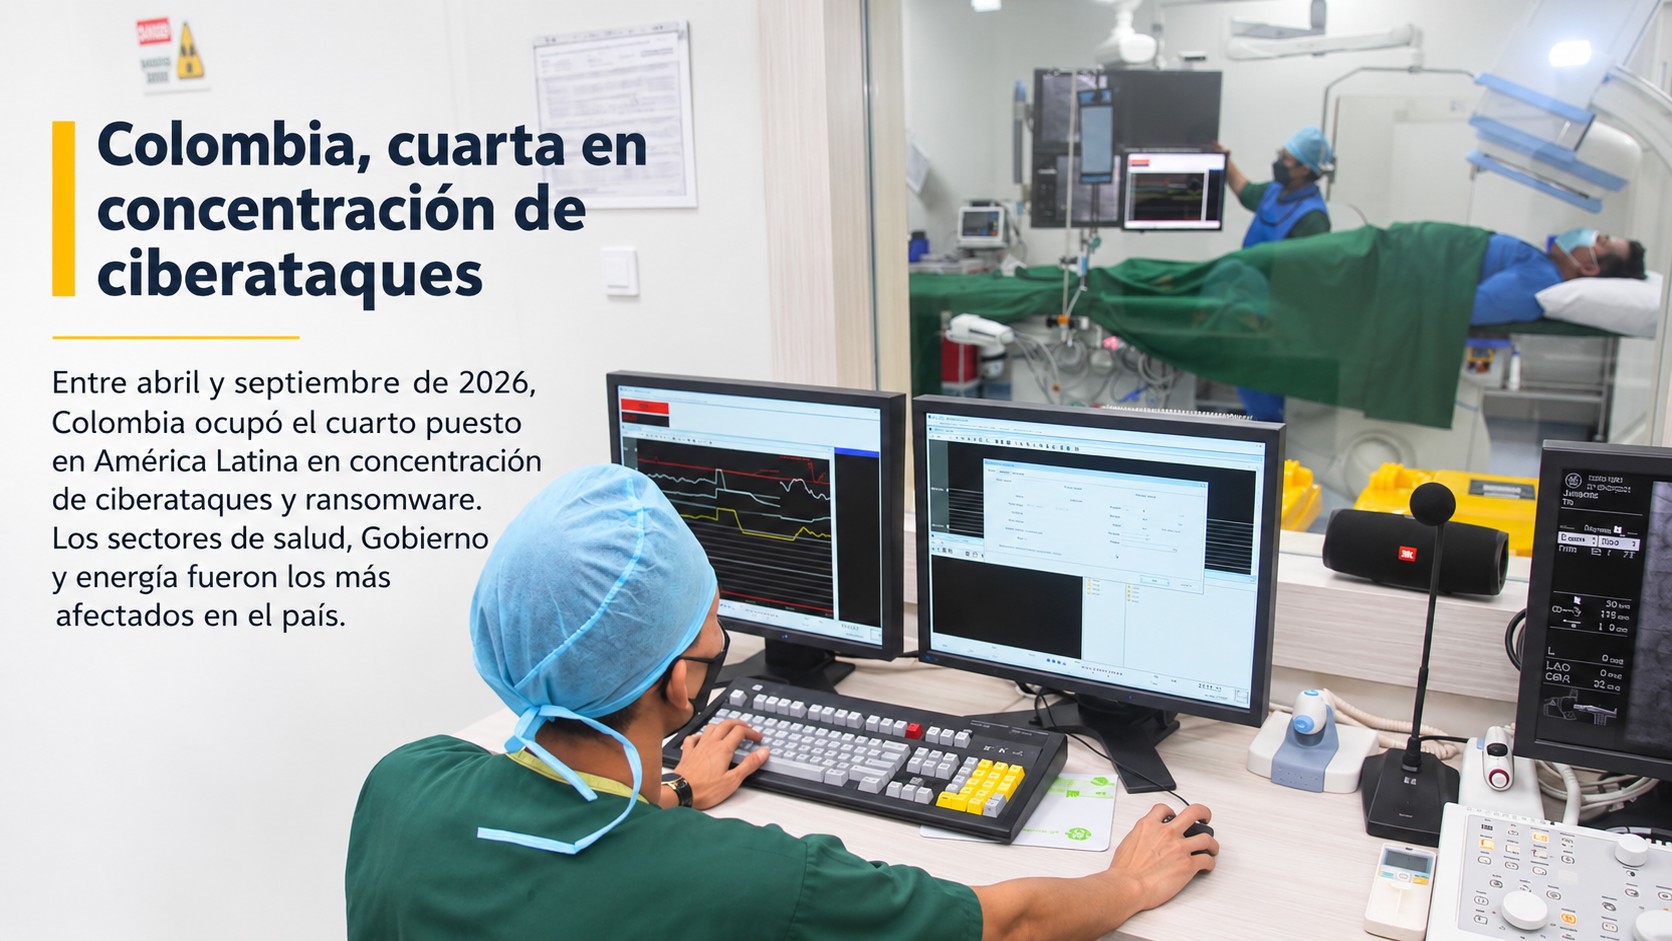
Colombia ocupó el cuarto puesto en América Latina en concentración de ciberataques y ransomware entre abril y septiembre de 2026, en un periodo marcado por el aumento de las campañas maliciosas, la evolución de las técnicas impulsadas por inteligencia artificial y los ataques contra la cadena de suministro de software.
Los sectores de salud, Gobierno y energía fueron los más afectados en el país durante ese periodo, según el último CyberThreat Report de noviembre de 2026, elaborado por Trellix a partir de datos y análisis recopilados entre el 1 de abril y el 30 de septiembre de este año.
El informe identifica una evolución de las amenazas que también se refleja en América Latina, donde los incidentes relacionados con la cadena de suministro, el uso de tácticas sofisticadas impulsadas por inteligencia artificial y los cambios regulatorios están transformando el panorama regional.
Stephen Fallas, Field CTO at Trellix, afirmó:
“Colombia está experimentando tendencias similares a las observadas en América Latina, lo que refleja una clara alineación con la evolución del panorama de amenazas en la región. Entre ellas se encuentran los incidentes relacionados con la cadena de suministro, el uso cada vez más frecuente de tácticas sofisticadas impulsadas por IA y los cambios estructurales y regulatorios que están transformando el mercado latinoamericano”.
Para Fallas, las organizaciones deben integrar la seguridad en sus procesos de transformación digital y optimización operativa, con una gestión que permita responder a los cambios del entorno.
“la verdadera resiliencia radica en construir una cultura en la que la seguridad evolucione al mismo ritmo que la innovación. Los líderes empresariales deben ir más allá de un enfoque defensivo centrado en la reducción de costos y adoptar una toma de decisiones ágil y basada en datos, que les permita responder y adaptarse a la volatilidad de los entornos locales y globales”.
En concreto, el panorama descrito por Trellix muestra que la exposición de las organizaciones ya no se limita a sus sistemas internos: también comprende proveedores, herramientas de desarrollo y mecanismos de protección que pueden convertirse en objetivos de los atacantes.
Ransomware: un mercado más fragmentado.
La telemetría de Trellix registró más de 2,2 millones de detecciones relacionadas con ransomware en 775 campañas diferentes, lo que representa un incremento del 4,7 % frente al periodo anterior.
A escala global, los sitios de filtración de datos publicaron 5.505 registros de víctimas, correspondientes a 124 grupos activos. Se trata de la cifra más alta registrada en un periodo de seis meses.
América Latina concentró el 8,3 % de las víctimas de ransomware a nivel mundial. Brasil encabezó los registros regionales, con 102 publicaciones, seguido de Argentina, con 56.
Los ataques buscan desactivar las defensas.
Los mecanismos de protección también se han convertido en objetivos de los grupos de ransomware, que buscan deshabilitar las herramientas de seguridad antes de ejecutar sus operaciones.
De las 94 campañas analizadas por Trellix, 40 intentaron deshabilitar o modificar herramientas de seguridad. En 14 de ellas se identificaron herramientas diseñadas para neutralizar las soluciones de detección y respuesta en endpoints (EDR, por sus siglas en inglés), o el uso de controladores vulnerables.
Estos hallazgos muestran que los atacantes no solo buscan vulnerar los sistemas de las organizaciones, sino también interferir con los mecanismos destinados a detectar y contener las intrusiones.
La IA y la cadena de suministro amplían los riesgos.
La proporción de campañas que mencionan la inteligencia artificial o los modelos de lenguaje de gran tamaño (LLM, por sus siglas en inglés) casi se duplicó, al pasar del 5,3 % al 10,4 %.
En paralelo, los ataques contra la cadena de suministro de software aumentaron del 9,1 % al 11,9 %. Los actores maliciosos aprovechan vulnerabilidades de proveedores, herramientas y procesos de desarrollo para comprometer múltiples entornos conectados.
A estos riesgos se suma la explotación de vulnerabilidades conocidas que ya cuentan con parches disponibles, pero que continúan entre los principales objetivos de los atacantes. La coexistencia de fallas de seguridad sin corregir y nuevas capacidades de ataque incrementa la exposición de las organizaciones.
El Centro de Investigación Avanzada de Trellix también identificó agentes de inteligencia artificial y malware autónomo capaces de ejecutar múltiples etapas de una intrusión con una supervisión humana mínima. Estas capacidades superan las primeras modalidades de ataques basadas en correos electrónicos de phishing generados por chatbots y plantean nuevos desafíos para los mecanismos de detección y respuesta.
Ante esta evolución, las organizaciones enfrentan la necesidad de adaptar sus estrategias de ciberseguridad a la velocidad con la que cambian las amenazas. La incorporación de inteligencia artificial en las operaciones de seguridad aparece como parte de ese proceso de adaptación frente a ataques cada vez más automatizados.
|
|
| Recomendados | ||
|
|
| Debes saber esto | ||