Ciberespionaje vinculado a China alcanza a 21 países
Una investigación de ciberespionaje identificó una estructura compartida de herramientas e infraestructura que conecta operaciones contra gobiernos, empresas de telecomunicaciones e infraestructuras críticas en tres continentes.
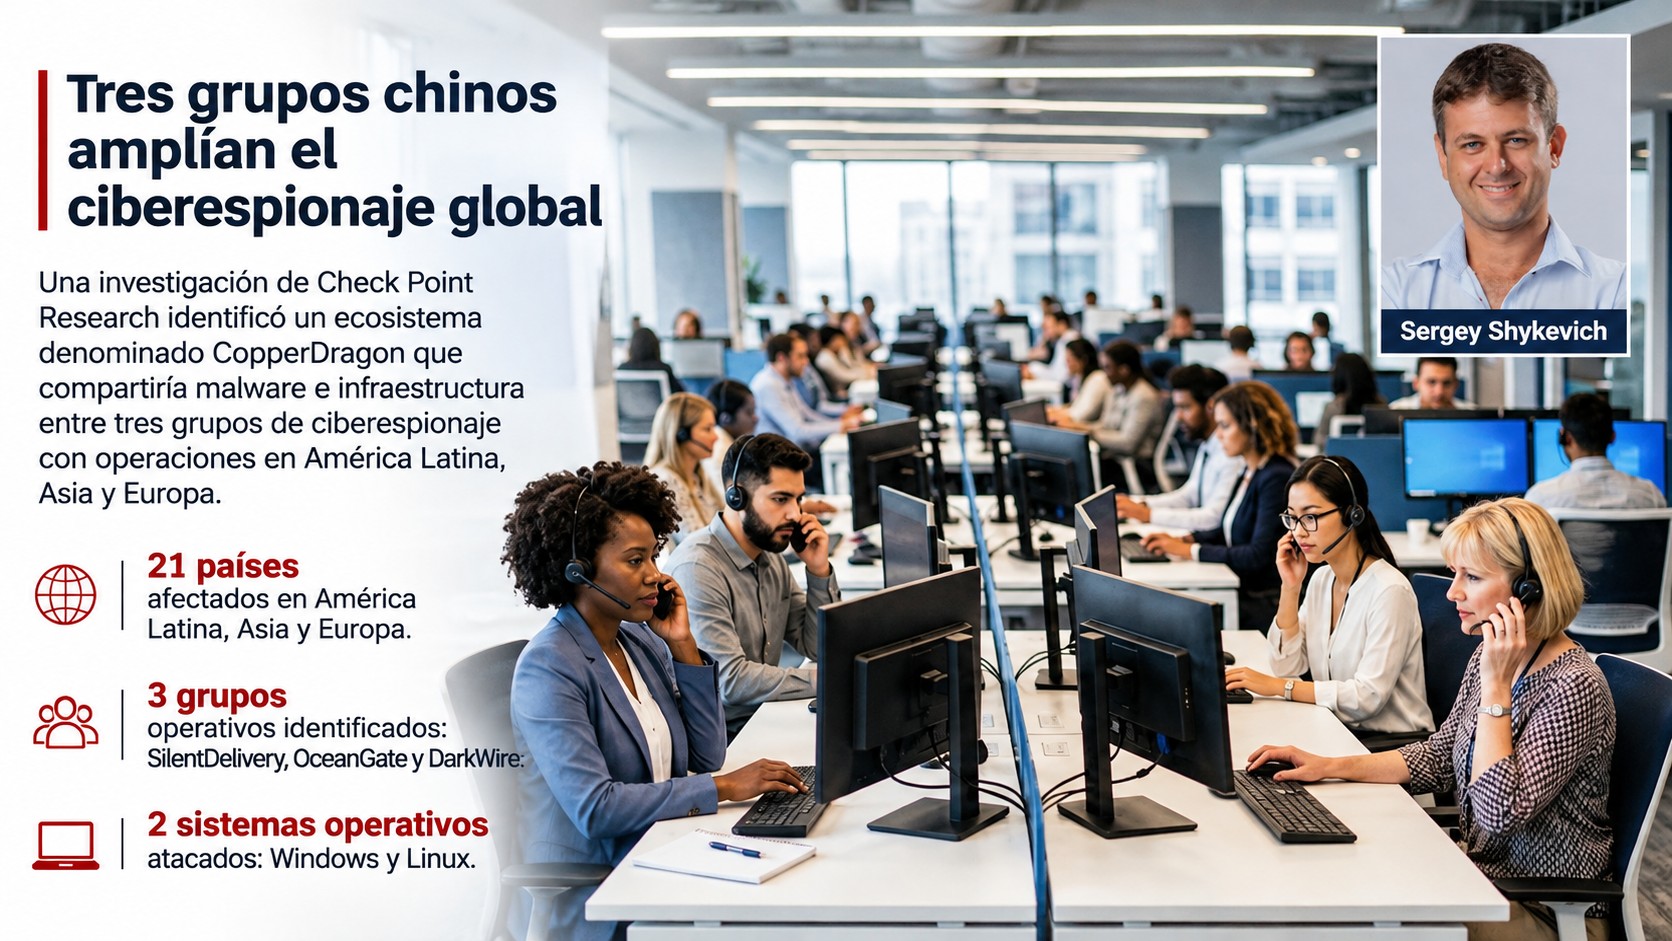
Una investigación de un año realizada por Check Point Research identificó conexiones entre tres grupos de ciberespionaje vinculados a China que dirigen sus operaciones contra organizaciones de los sectores de telecomunicaciones, gubernamental, militar, de investigación e infraestructuras críticas en 21 países de América Latina, Asia y Europa.
El hallazgo apunta a un ecosistema más amplio, denominado CopperDragon, que compartiría herramientas maliciosas e infraestructura entre distintos operadores. Esta entidad podría actuar como un «intendente digital», proporcionando recursos tecnológicos a grupos especializados que ejecutan campañas de ciberespionaje independientes.
La investigación también amplía el alcance geográfico conocido de estas operaciones, con actividades en Asia que no habían sido documentadas anteriormente, particularmente en India. Además, identifica nuevo malware para Windows y Linux, entre el que figuran SquadC, AnnobinDoor y SparrowShell.
Tres grupos, operaciones diferentes.
Check Point Research relacionó actividades previamente atribuidas a campañas independientes con tres grupos operativos: SilentDelivery, OceanGate y DarkWire. Aunque sus objetivos geográficos y métodos de ataque son distintos, el uso compartido de malware e infraestructura sugiere que CopperDragon podría funcionar como un proveedor común, en lugar de representar a un único actor de amenazas.
Esta distinción es relevante para el análisis de las amenazas informáticas, ya que encontrar una misma herramienta en dos ataques diferentes no significa necesariamente que ambos hayan sido ejecutados por el mismo grupo.
SilentDelivery opera principalmente en Europa y Asia, incluidos Alemania, Francia y República Checa. Sus operaciones comprometen sitios web legítimos de gobiernos, empresas de transporte, organizaciones del sector de TI y entidades de investigación. A determinados visitantes les presentan falsas advertencias sobre certificados de Chrome para inducirlos a instalar una supuesta «corrección» que despliega las puertas traseras SquadC o SparrowDoor.
Por su parte, OceanGate evidencia actividades no documentadas anteriormente en India. Los atacantes comprometieron sistemas Linux expuestos para sustraer credenciales y extender posteriormente sus operaciones a entornos Windows. El hallazgo muestra cómo los actores vinculados a «Sparrow» pueden utilizar ambas plataformas dentro de una misma intrusión.
El tercer grupo, DarkWire, concentra sus ataques en redes gubernamentales y de telecomunicaciones de América Latina. Para ello emplea malware identificado recientemente, como CopperDoor y CopperDNS, junto con herramientas destinadas al robo de credenciales, el reconocimiento de sistemas y el movimiento lateral a través de redes comprometidas.
Aunque la evidencia técnica no permite establecer una motivación geopolítica específica para cada ataque, la selección de objetivos se produce en un contexto de creciente competencia estratégica y económica entre China, Estados Unidos y los países latinoamericanos.
El valor de las telecomunicaciones.
El interés de los atacantes por las redes de telecomunicaciones va más allá del acceso a los sistemas de una empresa. Dependiendo de la infraestructura comprometida, una intrusión puede exponer información sobre quién se comunica con quién, en qué momento y durante cuánto tiempo, a través de los registros de llamadas.
También puede permitir el acceso a datos de ubicación de los suscriptores, mensajes SMS y, potencialmente, sistemas de interceptación legal que identifican a las personas vigiladas por organismos gubernamentales o fuerzas de seguridad.
Esto convierte a las redes de telecomunicaciones en una fuente potencial de inteligencia a largo plazo, con implicaciones que pueden extenderse desde la seguridad de una organización hasta asuntos relacionados con la seguridad nacional y la privacidad.
América Latina tiene una relevancia particular en este escenario debido a la concentración de actividades de DarkWire en la región. Sin embargo, las intrusiones más recientes indican que estas operaciones también se están extendiendo más allá de sus fronteras.
No existe una atribución de ataques específicos a determinados acontecimientos geopolíticos, aunque la infraestructura gubernamental y de telecomunicaciones de estos países puede proporcionar información de inteligencia de valor en el contexto de la competencia estratégica y económica entre China, Estados Unidos y las naciones latinoamericanas.
El caso CopperDragon también evidencia un cambio en la forma de analizar las operaciones sofisticadas de ciberespionaje. Su investigación sugiere que no basta con estudiar una familia de malware o identificar el nombre de un grupo de amenazas, pues distintos operadores pueden utilizar herramientas e infraestructura suministradas por proveedores especializados y participar de un mismo ecosistema, incluso cuando sus campañas parecen independientes y se desarrollan en diferentes continentes.
Según Sergey Shykevich, director de Inteligencia de Amenazas en Check Point Software:
“CopperDragon nos ofrece una perspectiva más amplia sobre cómo podría estar organizado el ciberespionaje moderno, donde el uso compartido de malware e infraestructura puede servir de soporte para diversas operaciones que abarcan distintos países, plataformas y sectores”.
“El hecho de que el foco se sitúe en las redes gubernamentales y de telecomunicaciones resulta especialmente relevante, ya que la vulneración de estos entornos puede proporcionar información de inteligencia que trasciende a una única organización, exponiendo potencialmente comunicaciones, ubicaciones y actividades gubernamentales sensibles. Para los defensores, esto implica ir más allá del simple análisis de malware o la monitorización de conexiones en terminales y redes —abarcando tanto entornos Linux como Windows— y adoptar una estrategia centrada en la prevención”, agregó Sergey Shykevich.
Esta estrategia debe sustentarse en inteligencia sobre amenazas, protección rápida de la infraestructura expuesta y controles sólidos para prevenir el robo de credenciales y el movimiento lateral dentro de las redes comprometidas.
|
|
| Recomendados | ||
|
|
| Debes saber esto | ||