Una falsa oferta de empleo fue utilizada para atacar infraestructura crítica en Irak
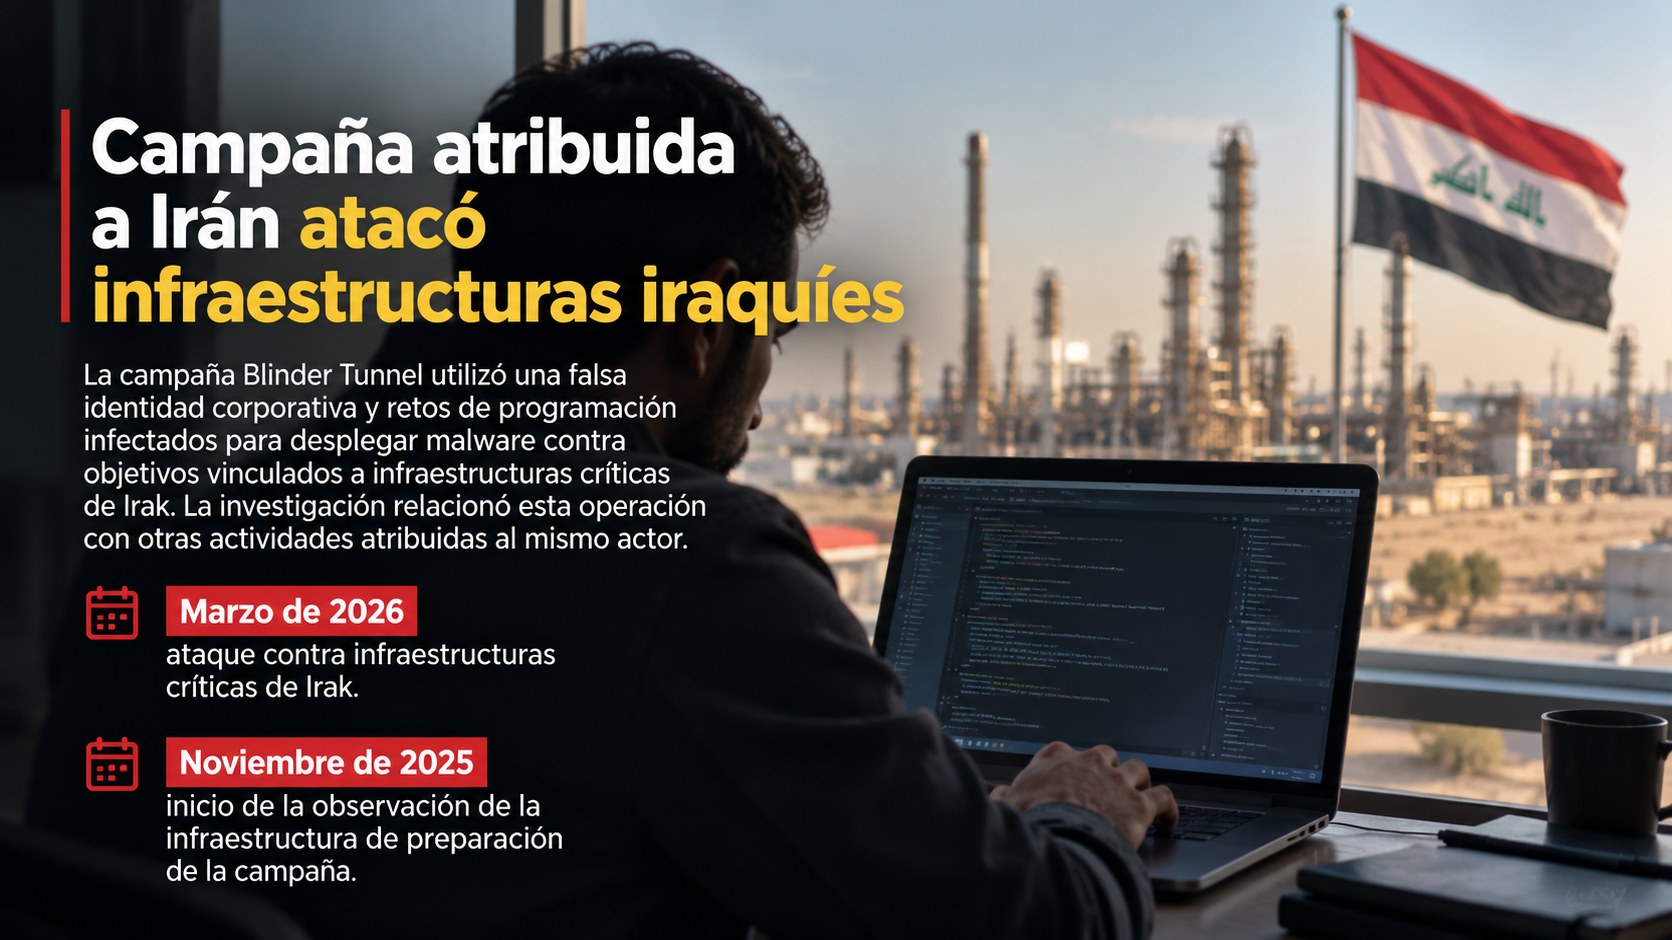
Los procesos de selección laboral se convirtieron en un mecanismo de ataque informático contra objetivos de alto valor, en una campaña cuya infraestructura comenzó a prepararse en noviembre de 2025 y que fue detectada en marzo de 2026.
La campaña Blinder Tunnel utilizó una falsa identidad corporativa y ejercicios de programación maliciosos para desplegar herramientas de ataque contra objetivos vinculados a infraestructuras críticas iraquíes.
La Unidad 42 de Palo Alto Networks identificó esta actividad, atribuida con un alto grado de confianza a un actor malicioso vinculado al Estado iraní. Los atacantes se hicieron pasar por el departamento de TI de Dubai Airports y enviaron retos de programación infectados con troyanos a objetivos de alto valor.
Una campaña preparada desde 2025.
La operación se dirigió contra infraestructuras críticas de Irak en marzo de 2026, después de una fase de preparación de la infraestructura que se había observado desde noviembre de 2025. El informe relaciona ataques que otros proveedores de seguridad habían analizado por separado y reconstruye la evolución de la campaña durante 2026.
El nombre Blinder Tunnel responde a los términos empleados por los atacantes para identificar componentes de su infraestructura y a las capacidades de túnel del malware. La campaña también incorporó referencias a la serie británica Peaky Blinders, tanto en la denominación de sus componentes como en la integración de su tema musical en el software malicioso.
Técnicas para desplegar malware y mantener comunicaciones.
La cadena de ataque combinó tres técnicas para establecer un punto de apoyo inicial: el uso de archivos legítimos .csproj empleados por desarrolladores de Windows, el secuestro de AppDomainManager y la ejecución de binarios mediante carga lateral de DLL.
Esta secuencia permitió desplegar ShelbyLoader V2, un malware personalizado. Para ocultar sus comunicaciones entre el tráfico legítimo de servicios en la nube, los atacantes abusaron de la API de GitHub como infraestructura de comando y control (C2). Mediante esta plataforma obtenían claves de descifrado, descargaban cargas útiles y utilizaban las incidencias de GitHub como mecanismo alternativo de comunicación.
En concreto, la campaña combinó técnicas de ejecución de código con el uso de servicios legítimos de desarrollo para desplegar malware y mantener las comunicaciones con la infraestructura de los atacantes.
Errores que permitieron vincular otras operaciones.
GitHub desactivó la infraestructura maliciosa identificada como parte de la campaña. La investigación también detectó fallos de seguridad operativa y criptográfica que facilitaron el seguimiento de la actividad, entre ellos la exposición de herramientas en repositorios públicos, la combinación de infraestructura de phishing y túneles, y la incorporación de metadatos en el archivo de audio relacionado con la serie.
Estos indicios permitieron vincular Blinder Tunnel con otra campaña atribuida al mismo actor. Entre mayo y junio de 2026, este utilizó señuelos alojados en Google Drive y relacionados con conflictos para recopilar credenciales de una entidad israelí. La investigación conectó así distintas operaciones mediante coincidencias en la infraestructura y errores cometidos por los atacantes.
|
|
| Recomendados | ||


|
|
| Debes saber esto | ||