Dos fallas críticas en PHP amenazan sistemas y aplicaciones web
La inteligencia artificial está acelerando el descubrimiento de fallas de seguridad y reduciendo los tiempos disponibles para responder, lo que aumenta la presión sobre las organizaciones para corregir vulnerabilidades antes de que sean explotadas.
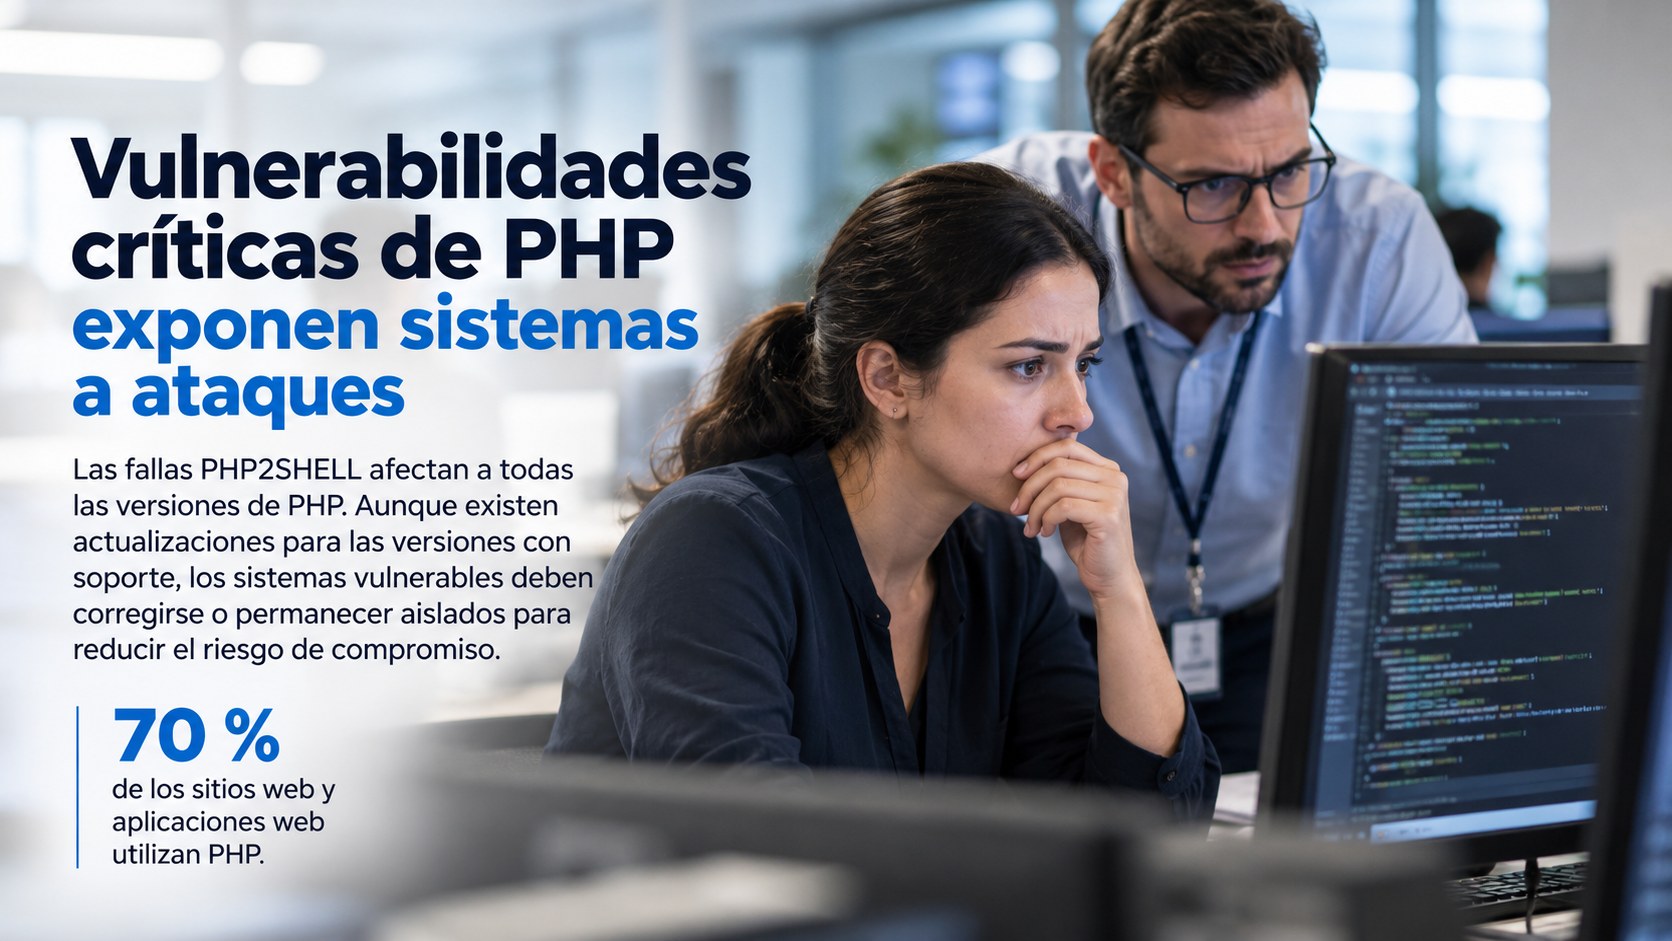
Dos vulnerabilidades críticas identificadas como PHP2SHELL exponen a sistemas basados en PHP al riesgo de compromiso y han llevado a organismos de ciberseguridad de Estados Unidos y la Unión Europea a recomendar que los sistemas afectados permanezcan fuera de línea hasta que puedan ser corregidos.
El problema afecta a todas las versiones de PHP, tanto las que cuentan con soporte como las que ya no lo tienen. Las fallas, identificadas con los códigos CVE-2026-109618 y CVE-2026-109619, pueden permitir que los atacantes comprometan sistemas vulnerables, con potencial de explotación generalizada.
La compañía SISAP alertó sobre las vulnerabilidades PHP2SHELL a partir de un informe de Quadrum Advisors, que advierte sobre los riesgos para la infraestructura tecnológica y la necesidad de adoptar medidas inmediatas para mitigar su impacto.
PHP está presente en aproximadamente el 70% de los sitios web y aplicaciones web, por lo que estas vulnerabilidades podrían afectar a una amplia variedad de organizaciones. La exposición no se limita a los sistemas administrados directamente por una empresa: también puede extenderse a productos de proveedores, servicios alojados y aplicaciones empaquetadas que incorporan esta tecnología.
El equipo de PHP publicó actualizaciones de software para resolver el problema en las versiones que cuentan con soporte completo. Sin embargo, las versiones obsoletas requieren una actualización a versiones compatibles, un proceso que puede implicar un esfuerzo considerable para las organizaciones que todavía dependen de sistemas heredados.
La respuesta exige priorizar los sistemas expuestos.
La primera medida recomendada es contener o corregir los sistemas PHP accesibles desde internet, por ser los más expuestos a posibles ataques. Después, las organizaciones deben atender los servicios críticos para el negocio y, posteriormente, los sistemas internos.
Para determinar el alcance de la exposición, es necesario identificar toda la presencia de PHP en la infraestructura, incluidos software empaquetado, dispositivos integrados y aplicaciones de terceros. También se recomienda contactar a los proveedores y solicitar información sobre su exposición, los plazos previstos para aplicar parches y el estado de las medidas de mitigación.
Cuando un sistema no pueda actualizarse de inmediato, la recomendación es aislarlo y segmentarlo para reducir su exposición. Las organizaciones también deben reforzar las copias de seguridad y los planes de recuperación, además de activar protocolos de respuesta a incidentes que contemplen comunicaciones legales, regulatorias y con clientes o socios.
El riesgo también alcanza a las herramientas utilizadas para detectar las fallas. Quadrum Advisors reportó que algunas utilidades gratuitas de escaneo, promocionadas para identificar PHP2SHELL, contienen malware y están siendo utilizadas para infectar organizaciones. Por ello, recomienda evitar la ejecución de escáneres de terceros sin verificar en entornos de producción y validar previamente las herramientas en ambientes aislados.
La inteligencia artificial acelera la detección.
Las vulnerabilidades fueron descubiertas mediante un modelo avanzado de inteligencia artificial, según el informe de Quadrum Advisors. El caso muestra cómo estas tecnologías pueden acelerar la identificación de fallas y el desarrollo de métodos para explotarlas, aunque también ofrecen herramientas para fortalecer las defensas.
La detección asistida por IA, la clasificación de alertas y la contención automatizada pueden reducir los tiempos de respuesta de días a minutos, sostiene el informe. Sin embargo, la capacidad de encontrar vulnerabilidades avanza más rápido que la de corregirlas automáticamente, por lo que las organizaciones necesitan invertir en automatización y mejorar sus procedimientos de seguridad.
El documento también cita pruebas en las que la ingeniería inversa de dos versiones de software permitió desarrollar un exploit funcional en menos de 90 minutos, sin necesidad de disponer del código fuente. Según Quadrum Advisors, esta velocidad reduce la viabilidad de los plazos tradicionales de 90 días para aplicar parches.
Las decisiones de seguridad llegan a la dirección.
Más allá de la respuesta técnica, PHP2SHELL plantea decisiones relacionadas con la continuidad operativa, los ingresos y la reputación. Mantener un servicio disponible mientras persiste una vulnerabilidad puede entrar en conflicto con la necesidad de proteger los datos y la infraestructura, mientras que desconectarlo temporalmente puede afectar a clientes y operaciones.
Por ello, el informe recomienda que los directorios y equipos ejecutivos definan con anticipación quién tiene autoridad para desconectar sistemas durante una crisis, supervisen los riesgos asociados con proveedores y financien planes de respuesta a incidentes, comunicaciones de emergencia y herramientas verificadas.
Quadrum Advisors advierte que el descubrimiento de nuevas vulnerabilidades mediante modelos avanzados de IA podría aumentar la frecuencia de incidentes de gran impacto. En presentaciones realizadas durante 2026, la firma había anticipado que podrían producirse eventos de ciberseguridad de magnitud comparable a Log4j o SolarWinds, con una posible recurrencia trimestral a medida que avance 2027.
Ante ese escenario, sus recomendaciones incluyen priorizar la gestión de vulnerabilidades, aplicar controles de confianza cero, automatizar la detección y contención de amenazas y establecer garantías contractuales y mecanismos de supervisión continua para proveedores críticos.
La respuesta a PHP2SHELL exige identificar los sistemas afectados, aplicar las correcciones disponibles y reducir la exposición de los entornos que no puedan actualizarse de inmediato. Al mismo tiempo, las organizaciones deben fortalecer sus capacidades de respuesta ante incidentes que, con el apoyo de la inteligencia artificial, pueden desarrollarse en plazos cada vez más cortos.
|
|
| Recomendados | ||
|
|
| Debes saber esto | ||